CMMC & NIST SP 800-171 — calendrier des échéances, cascade aux sous-traitants, incidents 72 h, plan de sécurité et export du score (édition complète)
CMMC compliance calendar for Odoo 20: the four deadlines that do not expire together — one year for Final Level 1 (Self), three years for Levels 2 and 3, annual affirmation regardless, 180-day POA&M closeout and six-year artifact retention, each computed from the CMMC Status Date with its verbatim c
Screenshots
-
CMMC & NIST SP 800-171 — calendrier des échéances, cascade aux sous-traitants, incidents 72 h, plan de sécurité et export du score (édition complète) — capture 1 -
CMMC & NIST SP 800-171 — calendrier des échéances, cascade aux sous-traitants, incidents 72 h, plan de sécurité et export du score (édition complète) — capture 2 -
CMMC & NIST SP 800-171 — calendrier des échéances, cascade aux sous-traitants, incidents 72 h, plan de sécurité et export du score (édition complète) — capture 3 -
CMMC & NIST SP 800-171 — calendrier des échéances, cascade aux sous-traitants, incidents 72 h, plan de sécurité et export du score (édition complète) — capture 4 -
CMMC & NIST SP 800-171 — calendrier des échéances, cascade aux sous-traitants, incidents 72 h, plan de sécurité et export du score (édition complète) — capture 5
CMMC & NIST SP 800-171 : le calendrier, la cascade aux sous-traitants, les incidents et le plan de sécurité
S'installe par-dessus l'atelier gratuit dyo_cmmc_us_lite sans rien redemander. Chaque délai cite la section de 32 CFR partie 170 ou du DFARS dont il vient — relevée sur l'eCFR, pas de mémoire.
| Odoo 20 Community — On Premise | ✔ |
| Odoo.sh | ✔ |
| Odoo Online (SaaS) | ✘ |
Le problème
Un CMMC ne se perd pas d'un coup. Il s'éteint par oubli d'une date — et il y en a quatre, qui ne partent pas du même jour, ne durent pas le même temps, et n'expirent pas ensemble.
Demandez autour de vous : « tous les combien faut-il refaire son CMMC ? ». On vous répondra « trois ans ». C'est vrai pour les niveaux 2 et 3. C'est faux pour le niveau 1, qui se réévalue chaque année — DFARS 252.204-7021(a) : « Not older than 1 year for Final Level 1 (Self) ».
Et quel que soit le niveau, l'affirmation se renouvelle tous les ans, séparément. Un Final Level 2 (C3PAO) de dix-huit mois est encore valide ; si l'affirmation date de quatorze mois, l'entreprise ne l'est plus. Deux compteurs, deux dates, une seule perte d'éligibilité — et c'est celle qu'un tableur ne voit pas.
Le calendrier, et ce qu'il montre en un écran
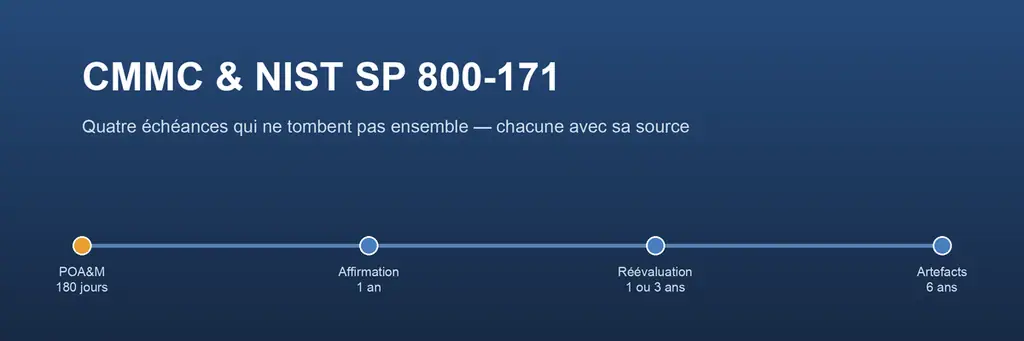
Les quatre échéances, avec leur source, relevées sur l'eCFR le 14 septembre 2026 :
- Réévaluation — 1 an au niveau 1, 3 ans aux niveaux 2 et 3, 180 jours pour tout statut Conditional : DFARS 252.204-7021(a), définition de « Current ».
- Affirmation — 1 an, toujours : 32 CFR 170.22(a), « and annually thereafter. Affirmations are entered electronically in SPRS. »
- Clôture du plan d'action — 180 jours : 32 CFR 170.21(b).
- Conservation des artefacts — 6 ans : 32 CFR 170.15(c)(2), « retained by the OSA for six (6) years from the CMMC Status Date ».
Toutes partent de la CMMC Status Date, et le module applique la phrase qu'on oublie — § 170.4 : « A new date is not set for a Final that follows a Conditional. » Repartir de la date du Final vous accorderait trois ans de plus que le règlement, et vous ne le sauriez qu'à un contrôle.
La cascade : la règle que tout le monde rate
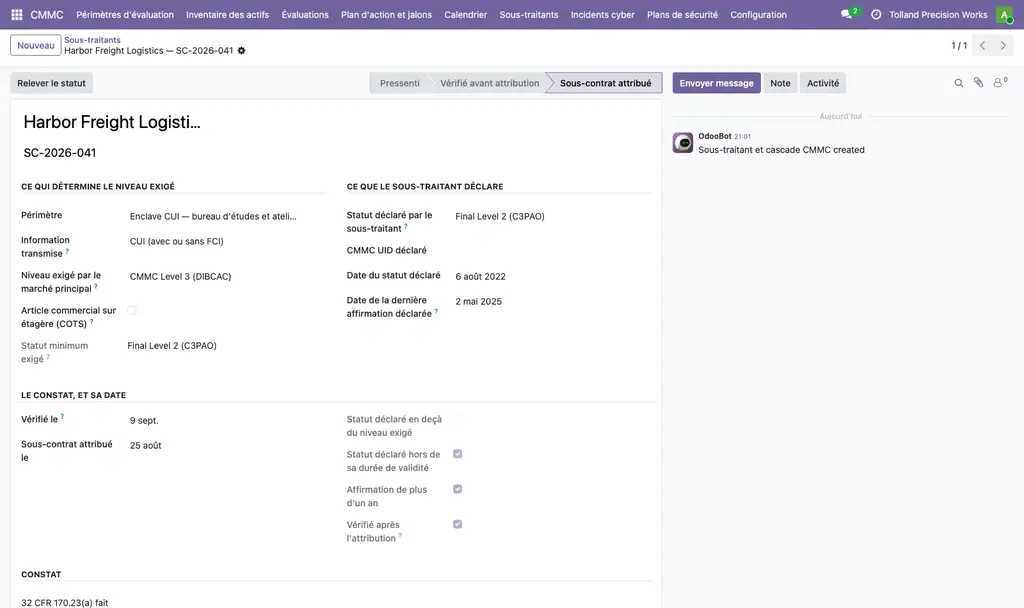
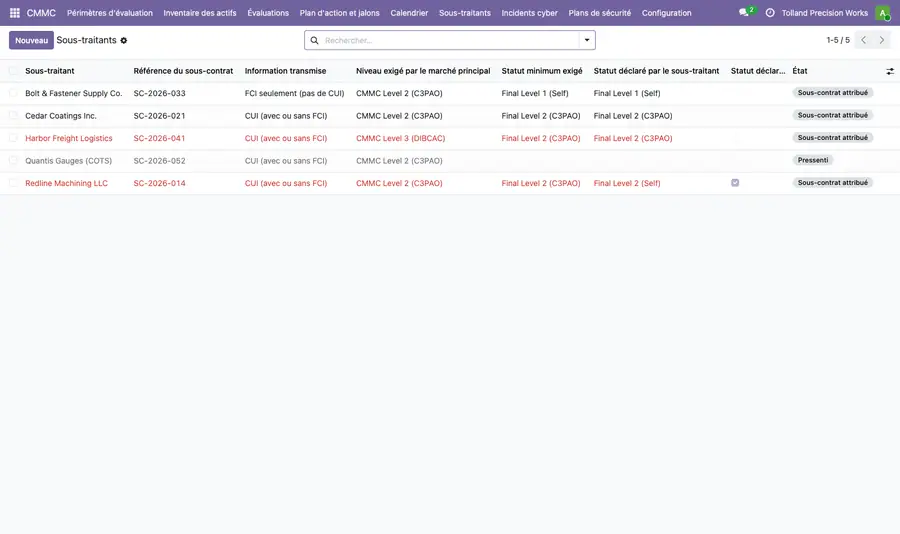
32 CFR 170.23(a)(4), verbatim : « If a subcontractor will process, store, or transmit CUI in performance of the subcontract and the associated prime contract has a requirement for the CMMC Status of Level 3 (DIBCAC), then the CMMC Status of Level 2 (C3PAO) is the minimum requirement for the subcontractor. »
C'est contre-intuitif, c'est écrit noir sur blanc, et c'est l'erreur que fait n'importe quel tableur : on y recopie le niveau du prime et on le descend tel quel. Exiger un niveau 3 d'un sous-traitant, c'est écarter des fournisseurs pour une obligation qui n'existe pas.
Les incidents : deux horloges, deux points de départ
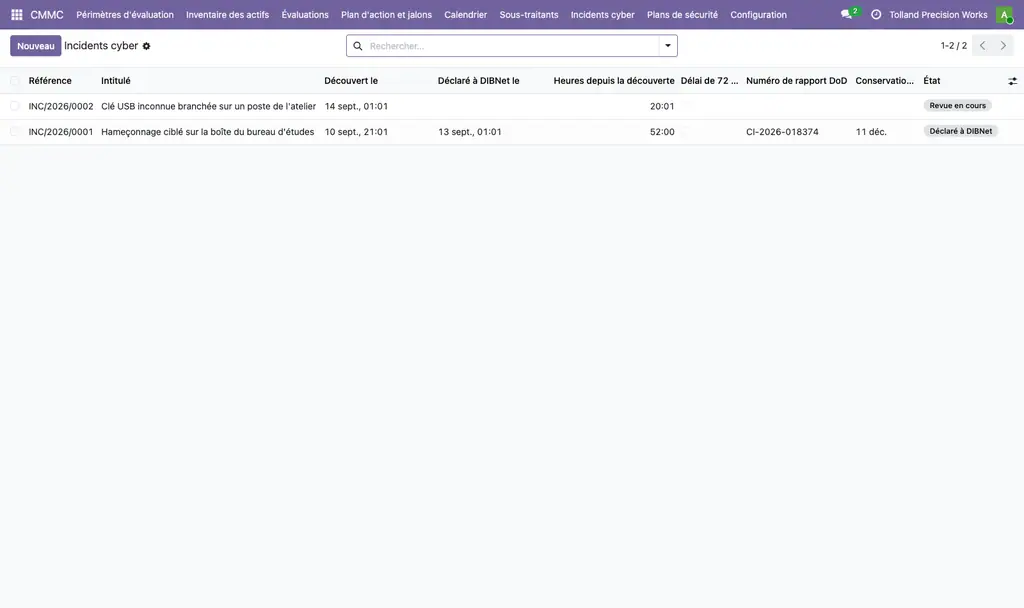
72 heures — depuis la découverte
DFARS 252.204-7012(a), dans les définitions : « Rapidly report means within 72 hours of discovery of any cyber incident. » Le chiffre n'est pas dans un article — c'est le sens du mot « rapidly », et c'est pour cela qu'on le cherche parfois en vain.
90 jours — depuis la soumission
§ (e) : « for at least 90 days from the submission of the cyber incident report ». Découvrir le lundi, déclarer le jeudi et compter depuis le lundi détruit vos preuves trois jours trop tôt. C'est irrattrapable.
Le plan de sécurité : la page qui change le score
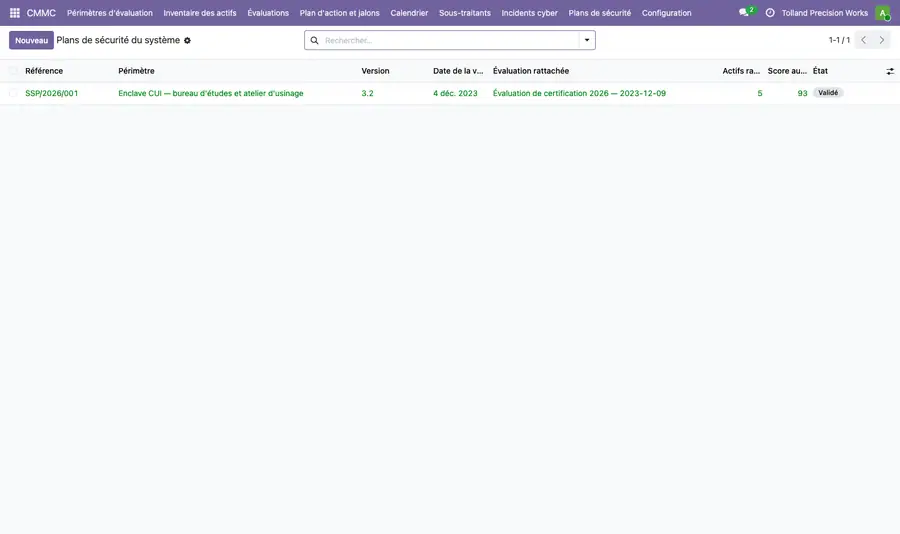
Le SSP n'est pas de la paperasse : c'est l'exigence CA.L2-3.12.4, et 32 CFR 170.21(a)(2)(iii)(C) l'exclut du plan d'action. Un SSP absent ne se reporte pas à plus tard.
Et une de ses rubriques change le score — § 170.24(b)(1)(i) : « Enduring exceptions when described, along with any mitigations, in the system security plan shall be assessed as MET. » Décrite au SSP, une exception durable vaut MET ; la même non décrite vaut NOT MET.
SPRS n'a pas d'API publique, et nous le disons
Sondé le 14/09/2026, par appel réel : le portail sprs.csd.disa.mil répond HTTP 200 ; /api, /pvtapi et /webservices répondent 404 en HTML, et api.sprs.csd.disa.mil ne résout pas.
Ce n'est pas un accident de disponibilité. Le règlement fait demander le statut au sous-traitant — DFARS 252.204-7021(f)(2) : « ensure that the subcontractor has a current CMMC certificate or current CMMC status ». Aucun texte ne donne à un donneur d'ordre le droit d'interroger un registre sur un tiers.
Le relevé manuel est donc ici le mode normal, pas le mode dégradé : il consigne ce que le sous-traitant a produit, quel jour, sous quelle pièce. Le connecteur SPRS est livré inactif, et il ne conclut jamais « statut inconnu » sur un 404 — confondre « je n'ai pas pu demander » et « ce sous-traitant n'a pas de statut » ferait attribuer un sous-contrat sur une conclusion fausse.
Le module constate, il ne conclut pas
Une échéance dépassée est comptée
Le module dit qu'elle tombe tel jour et qu'elle est dépassée de tant. Il ne dit pas que vous avez perdu votre éligibilité : cela dépend de votre contrat et de votre agent contractant.
Un écart de niveau est relevé
Jamais transformé en décision : le module ne dit pas d'écarter ce fournisseur, ni que le sous-contrat serait irrégulier. Ces jugements engagent une responsabilité contractuelle.
Un délai de 72 h dépassé est dit
Il n'en conclut pas que vous êtes en défaut : la clause fait déclarer un incident découvert, et la date de découverte est un fait que vous seul établissez.
L'affirmation reste la vôtre
Elle se saisit dans SPRS (§ 170.22(b)) et engage personnellement son signataire. Une affirmation fausse expose à une sanction pénale : ce n'est pas à un logiciel de la porter.
Ce que la version gratuite fait déjà
| Gratuit | Complet | |
|---|---|---|
| Inventaire des actifs FCI et CUI | ✔ | ✔ |
| Les 15 + 110 exigences livrées en données | ✔ | ✔ |
| Évaluation, score et plan d'action | ✔ | ✔ |
| Calendrier des quatre échéances et relances | — | ✔ |
| Cascade aux sous-traitants (32 CFR 170.23) | — | ✔ |
| Incidents cyber et leurs deux horloges | — | ✔ |
| Plan de sécurité versionné et imprimable | — | ✔ |
| Export du score pour SPRS | — | ✔ |
| Relevé de statut, API et contournement | — | ✔ |
Le gratuit n'est pas une période d'essai : ni limite de durée, ni plafond d'enregistrements, ni bandeau publicitaire. Les deux s'installent l'un sur l'autre et rien n'est à ressaisir.
Non éprouvé en production
Aucune échéance produite par ce module n'a été opposée à un agent contractant, aucun état de plan de sécurité présenté à un C3PAO ou à la DIBCAC, aucun export recopié dans SPRS. Les citations réglementaires ont été relevées sur l'eCFR le 14 septembre 2026 — 32 CFR partie 170 dans son édition du 1er septembre 2026, DFARS 252.204-7012 et 252.204-7021 en version NOV 2025. Elles ne remplacent ni votre évaluateur, ni votre agent contractant.
DYONYSOS
Applications de conformité pour Odoo 20, écrites en français, avec la source de chaque chiffre. Support : welcome@dyonysos.fr
What this app does not do
- Il ne déclare rien à DIBNet ni à SPRS.
- Il n'affirme rien : l'affirmation se saisit dans SPRS et engage
- Il ne dit jamais que vous êtes conforme, que vous pouvez affirmer, qu'il
Store apps required
- CMMC Lite — inventaire des actifs, référentiel des 110 exigences, évaluation et POA&M (gratuit)
dyo_cmmc_us_lite
Odoo Community modules used
None.
| Series | Version | Status | Published on |
|---|---|---|---|
| 20.0 | 20.0.1.0.0 | Available | 02/10/2026 |
| 19.0 | 19.0.1.0.0 | Available |
Listing generated from the publisher's code (private repository, branch 20.0): the source code is not published.
Automatic store check (separate from the publisher's), applied to all apps. Conforme.
| Check | Result | Effect if absent |
|---|---|---|
| Manifeste lisible sans exécution | conforme | bloquant |
| Licence reconnue (OPL-1) | conforme | bloquant |
| Aucune dépendance vers Odoo Enterprise | conforme | bloquant |
| Aucun import de code Enterprise | conforme | bloquant |
| Aucun en-tête de licence Enterprise | conforme | bloquant |
| Icône static/description/icon.png | conforme | déclasse |
| Description (static/description/index.html ou README) | conforme | déclasse |
| Tests automatisés (tests/test_*.py) | conforme | déclasse |
| Traduction française (i18n/fr.po) | conforme | info |
| Section « Ce que le module ne fait pas » | conforme | info |
| Titre de 70 caractères au plus (149 actuellement) | absent | info |
| Résumé en français | absent | info |
Guide d'utilisation — CMMC & NIST SP 800-171, édition complète
Ce guide suppose que l'édition gratuite dyo_cmmc_us_lite est déjà en place et
qu'un périmètre d'évaluation y est décrit.
1. Avant tout : la CMMC Status Date
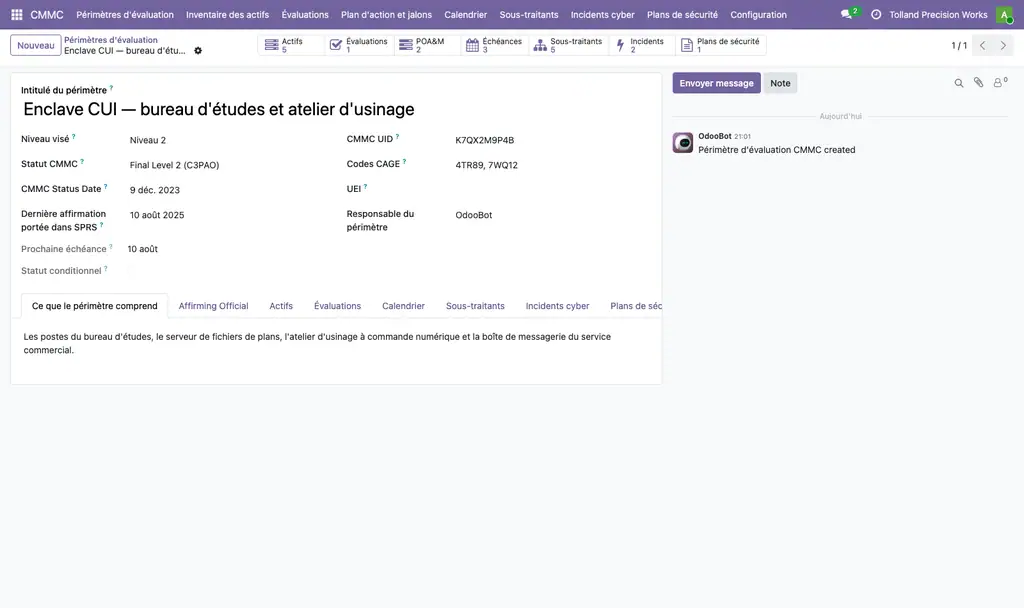
Les quatre échéances en partent toutes. Elle se saisit sur le périmètre, onglet principal, champ CMMC Status Date.
C'est la date à laquelle les résultats ont été soumis à SPRS — 32 CFR 170.4, verbatim : « CMMC Status Date means the date that the CMMC Status results are submitted to SPRS or the CMMC instantiation of eMASS, as appropriate. »
La phrase qu'il faut avoir lue, dans la même définition :
« The date of the Conditional CMMC Status will remain as the CMMC Status Date after a successful POA&M closeout. A new date is not set for a Final that follows a Conditional. »
Autrement dit : si vous avez obtenu un Conditional puis clos votre POA&M, la date à saisir est celle du Conditional, pas celle du Final. Repartir de la date du Final vous accorderait trois ans de plus que le règlement, et vous ne vous en apercevriez qu'à un contrôle.
Sans cette date, le module refuse d'engendrer le calendrier plutôt que d'inventer un point de départ.
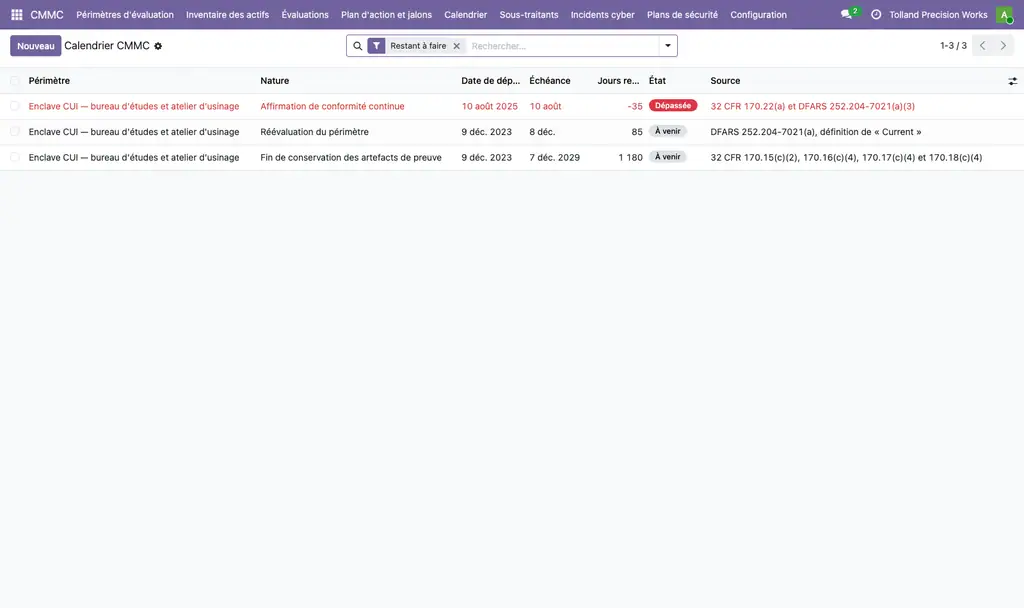
2. Le calendrier
Le poser
Périmètre → onglet Calendrier → bouton Engendrer le calendrier.
Quatre échéances sont posées, ou trois : la clôture du POA&M n'existe que pour un statut Conditional, et le module ne fabrique pas de retard imaginaire sur un Final.
Chaque ligne porte la section qui la fonde, affichée à l'écran. Une échéance sans sa source ne se conteste pas.
Les quatre durées, et l'écart qu'on rate
| Échéance | Durée | D'où elle part |
|---|---|---|
| Clôture du POA&M | 180 jours | CMMC Status Date |
| Affirmation | 1 an | dernière affirmation |
| Réévaluation — Final Level 1 (Self) | 1 an | CMMC Status Date |
| Réévaluation — Final Level 2 ou 3 | 3 ans | CMMC Status Date |
| Réévaluation — tout statut Conditional | 180 jours | CMMC Status Date |
| Conservation des artefacts | 6 ans | CMMC Status Date |
Le niveau 1 se réévalue chaque année. « CMMC, c'est tous les trois ans » est faux pour lui, et c'est l'erreur la plus répandue du domaine.
Le piège du calendrier
L'affirmation est indépendante du statut. Renseignez la date de la dernière affirmation portée dans SPRS sur le périmètre, à côté de la date de statut : c'est de là que court l'échéance annuelle.
Un Final Level 2 (C3PAO) de dix-huit mois est encore « current » — trois ans. Si l'affirmation date de quatorze mois, l'entreprise n'est plus éligible. Deux compteurs, deux dates, et c'est la seconde qui vous coûte le marché.
Pourquoi une échéance tombe la veille de l'anniversaire
Le règlement dit « 3 years » et « six (6) years ». Le module compte en jours — 1095 et 2190 — parce qu'un délai en années se calcule de plusieurs façons selon la bibliothèque, et qu'aucune n'est plus juste que l'autre. Un comptage en jours est reproductible.
Conséquence : trois ans après le 1er mars 2025, le module donne le 29 février 2028, pas le 1er mars, parce que l'intervalle contient un 29 février. Si votre agent contractant compte autrement, les durées sont modifiables dans Paramètres → CMMC.
Les relances
Un traitement quotidien pose une activité sur les échéances proches ou dépassées, au nom du responsable du périmètre. Une activité, pas un courriel : elle reste visible tant que le geste n'est pas fait.
Le préavis — 30 jours à la livraison — n'a aucune portée réglementaire : aucune source ne dit quand prévenir. Il se règle dans Paramètres → CMMC.
Le traitement ne repose jamais deux fois la même activité. Sans cette garde, une échéance dépassée depuis trois mois en porterait quatre-vingt-dix, ce qui revient à ne plus relancer du tout.
Quand c'est fait
Bouton Marquer fait, et notez la référence SPRS que le service vous rend. L'échéance cesse de relancer.
Pour l'affirmation, pensez ensuite à reporter la nouvelle date sur le périmètre et à recalculer : c'est elle qui fait repartir l'année suivante.
3. Les sous-traitants
Ce que vous saisissez, ce que le module calcule
Vous saisissez deux choses :
- Ce que le sous-traitant traitera — du FCI seulement, ou du CUI.
- Le niveau exigé par votre marché principal — celui que l'agent contractant a inséré à la clause.
Le module en déduit le statut minimum exigé, par 32 CFR 170.23(a). Ne le saisissez pas : c'est précisément ce qu'un tableur rate.
La règle qui surprend tout le monde
Un marché de niveau 3 (DIBCAC) n'exige de son sous-traitant qu'un Level 2 (C3PAO). 32 CFR 170.23(a)(4), verbatim :
« If a subcontractor will process, store, or transmit CUI in performance of the subcontract and the associated prime contract has a requirement for the CMMC Status of Level 3 (DIBCAC), then the CMMC Status of Level 2 (C3PAO) is the minimum requirement for the subcontractor. »
Exiger un niveau 3 vous ferait écarter des fournisseurs pour une obligation qui n'existe pas. Un bandeau le rappelle à l'écran dès que le cas se présente.
Et le niveau du marché ne compte que pour le CUI. Un sous-traitant qui ne touche que du FCI reste en Level 1 (Self), même sur un marché de niveau 3.
Les articles commerciaux sur étagère
Cochez COTS et l'exigence disparaît : DFARS 252.204-7021(f)(1) les exclut expressément. Le module ne pose alors aucune exigence — pas même « Level 1 par prudence », parce qu'inventer une exigence coûte un fournisseur.
Ce que vous recopiez du sous-traitant
- son statut déclaré et sa date,
- son CMMC UID,
- la date de sa dernière affirmation.
Cette dernière compte autant que le statut : DFARS 252.204-7021(d)(4) fait compléter l'affirmation « prior to subcontract award », et la maintenir annuellement.
La date du constat
Renseignez Vérifié le. La clause veut ce constat avant l'attribution — « Prior to awarding a subcontract » — et le module signale un constat postérieur. Un sous-traitant contrôlé après coup n'est pas contrôlé.
Le relevé du statut
Bouton Relever le statut. Il interroge la chaîne de sources — pas le réseau
directement : la demande passe par la file de dyo_connexions_base.
SPRS n'a aucune API publique de consultation. Sondé le 14/09/2026 : le portail répond, les routes de données répondent 404. Le relevé qui répond est donc le relevé manuel, à saisir dans Configuration → Relevés manuels de statut : la date, la pièce que le sous-traitant a produite, et ce qu'elle dit.
Ce n'est pas un pis-aller. C'est le geste que le règlement organise : le donneur d'ordre s'assure, il n'interroge pas un registre sur un tiers.
Un détail qui compte : si la pièce produite est un certificat CMMC, laissez la date d'affirmation vide. Un certificat prouve le statut et pas l'affirmation, qui est un geste annuel porté dans SPRS après coup. Le module marquera cet aspect comme resté découvert plutôt que de laisser croire que tout a été vérifié.
4. Les incidents cyber
Deux horloges, deux points de départ
72 heures depuis la découverte. DFARS 252.204-7012(a), dans les définitions : « Rapidly report means within 72 hours of discovery of any cyber incident. » Le chiffre n'est pas dans un article — c'est le sens du mot « rapidly ».
90 jours depuis la SOUMISSION DU RAPPORT pour les images des systèmes touchés et les captures de trafic. § (e) : « […] for at least 90 days from the submission of the cyber incident report […] ».
Si vous découvrez le lundi, déclarez le jeudi et comptez depuis le lundi, vous détruisez vos preuves trois jours trop tôt. C'est irrattrapable, et c'est pourquoi le module ne calcule aucune date de fin de conservation tant que la déclaration n'a pas eu lieu.
Le geste
- Créez l'incident avec sa date de découverte — le moment où vous l'avez découvert, pas celui où il s'est produit.
- Déclarez sur https://dibnet.dod.mil. Le module ne déclare rien à votre place : la soumission exige un certificat DoD d'assurance moyenne (§ (c)(3)), à demander sur https://public.cyber.mil/eca/ avant d'en avoir besoin.
- Bouton Marquer déclaré à DIBNet. Le compteur des 90 jours démarre.
- Relevez le numéro de rapport que le DoD attribue : si vous êtes sous-traitant, vous devez le fournir à votre donneur d'ordre (§ (m)(2)(ii)).
Un incident qui n'entre pas dans la clause
Passez l'état à Sans suite. Le module cesse de compter le délai : vous avez le droit de constater qu'un événement n'est pas un incident au sens de la clause, et lui compter un retard fabriquerait un défaut.
Le logiciel malveillant
S'il a été isolé, il va au DC3, et § (d) est explicite : « Do not send the malicious software to the Contracting Officer. »
5. Le plan de sécurité du système
Pourquoi ce n'est pas de la paperasse
Le SSP est l'exigence CA.L2-3.12.4, et 32 CFR 170.21(a)(2)(iii)(C) l'exclut du plan d'action : un SSP absent ne se reporte pas à plus tard, il fait tomber l'évaluation.
Et il change le score, § 170.24(b)(1)(i) : « Enduring exceptions when described, along with any mitigations, in the system security plan shall be assessed as MET. » Une exception durable décrite au SSP vaut MET ; la même non décrite vaut NOT MET.
C'est l'onglet Exceptions durables qu'il faut soigner.
Les rubriques
Cinq rubriques à rédiger : périmètre, environnement, exceptions durables, interconnexions, rôles. Le module ne les engendre pas — personne d'autre que vous ne connaît votre environnement d'exploitation, et une prose engendrée serait fausse.
Aucun gabarit obligatoire n'existe : cherché dans les vingt-quatre sections de 32 CFR part 170, rien trouvé. Ces cinq rubriques sont un choix de ce module.
Valider, puis versionner
Le bouton Valider cette version fige les compteurs — nombre d'actifs, de réponses, score — et verrouille le document.
C'est volontaire : un évaluateur demande « le SSP en vigueur au jour de l'évaluation », et un document recalculé à l'affichage ne peut pas répondre à cette question. Pour corriger, tirez une nouvelle version ; l'ancienne passe en « remplacé » et se garde.
Un plan validé ne se supprime pas, même pour un responsable. Un document qu'on a pu effacer après coup ne prouve rien.
6. L'export du score
Depuis une évaluation : bouton Exporter le score.
Le fichier porte une ligne par exigence, dans l'ordre, avec le mot exact que SPRS affiche — « Met », « Not Met », « N/A » — pour que la recopie soit mécanique.
Une exigence sans réponse rend une cellule vide, jamais « Met » : pré-remplir au verdict favorable fabriquerait un score que personne n'a mesuré, et ce fichier se recopie dans SPRS.
Les preuves n'y sont pas. Elles décrivent vos défenses, et un fichier qui circule par courriel n'est pas le lieu où elles doivent vivre. Les notes non plus, sauf si vous cochez la case.
Le fichier est en CSV UTF-8 avec BOM, séparé par des points-virgules : sans le BOM, Excel sur Windows affiche « Périmètre » ; avec un séparateur virgule, les intitulés NIST — qui en contiennent — couperaient les lignes.
7. Les réglages
Paramètres → CMMC. Quatre blocs, et leur séparation est délibérée :
- Ce que le règlement chiffre — chaque valeur porte sa citation verbatim.
- Ce que l'outil SPRS chiffre — les bornes 88 et 110, qui décrivent le comportement de SPRS et pas la règle de droit.
- Ce qui n'a pas été trouvé — le plancher de score, livré désactivé.
- Ce que l'outil chiffre — le seul préavis de relance.
Ne changez une valeur du premier bloc que si le règlement a changé, et notez pourquoi.
8. Ce que le module ne fait pas
- Il ne déclare rien à DIBNet ni à SPRS.
- Il n'affirme rien : l'affirmation se saisit dans SPRS et engage personnellement son signataire.
- Il ne dit jamais que vous êtes conforme, que vous pouvez affirmer, qu'il faut écarter un fournisseur, ni que vous êtes en défaut.
Il constate, et il dit d'où vient chaque chiffre. Le reste s'apprécie, avec votre évaluateur et votre agent contractant.
9. Non éprouvé en production
Aucune échéance produite par ce module n'a été opposée à un agent contractant, aucun plan de sécurité présenté à un C3PAO ou à la DIBCAC, aucun export recopié dans SPRS, et le connecteur SPRS n'a jamais abouti.
Les citations ont été relevées sur eCFR le 14 septembre 2026 ; Commencez par un périmètre d'essai.
Reviews from signed-in customers. One rated review per customer; the publisher can reply. Sign in to leave a review.
- Publisher
- DYONYSOS
- contact@omnifloo.com
- Omnifloo customers
- Support included with your plan: help centre.