Loi 25 Québec — registre des traitements, registre des incidents de confidentialité et responsable désigné (Community)
Quebec Law 25 (Act respecting the protection of personal information in the private sector) free register: one record per processing activity with purpose, categories of personal information, categories of data subjects, recipients, retention period and legal basis; a confidentiality incident regist
Screenshots
-
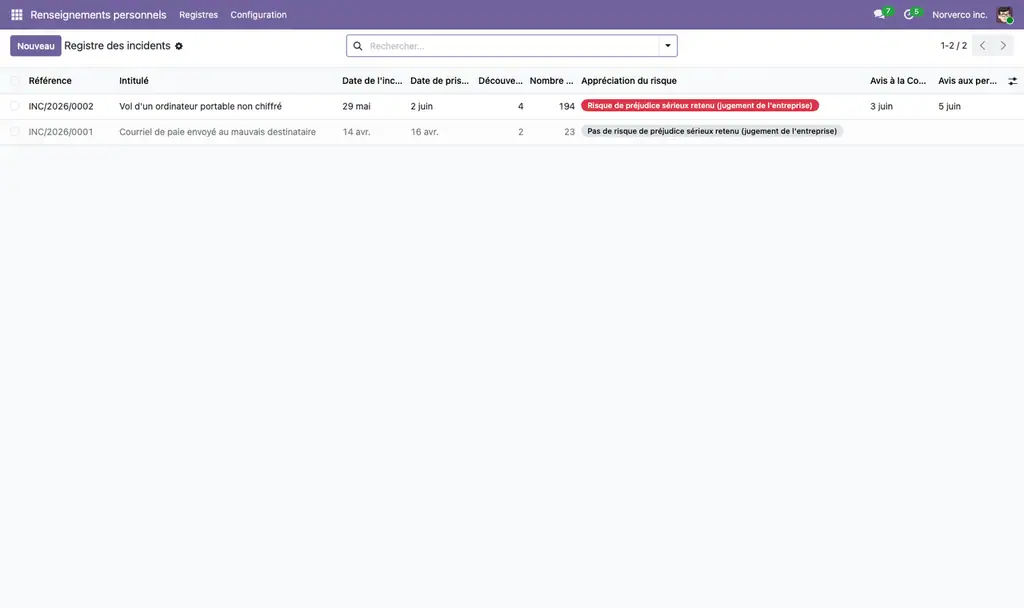
Loi 25 Québec — registre des traitements, registre des incidents de confidentialité et responsable désigné (Community) — capture 1 -
Loi 25 Québec — registre des traitements, registre des incidents de confidentialité et responsable désigné (Community) — capture 2 -
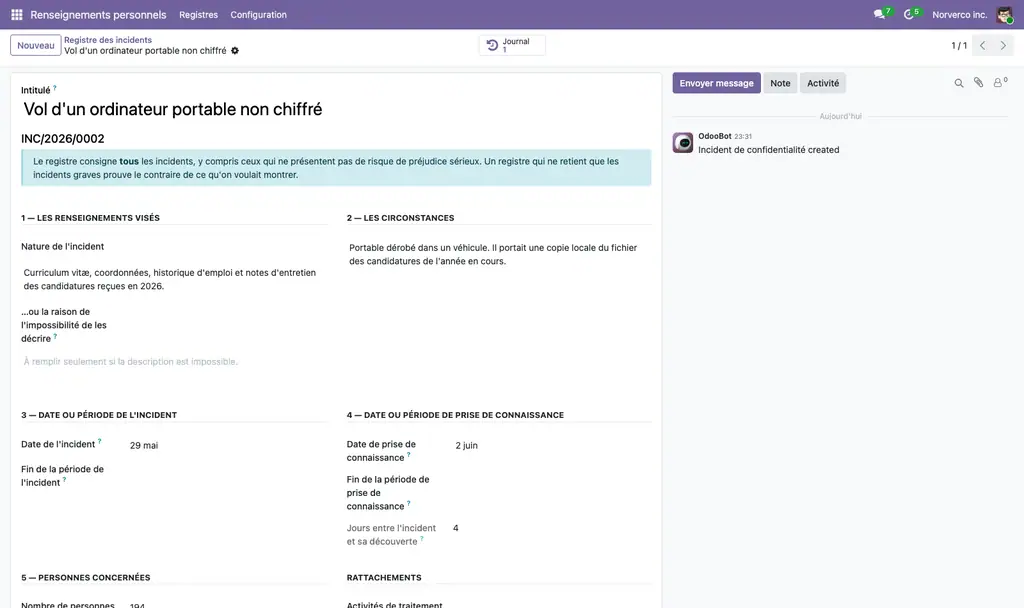
Loi 25 Québec — registre des traitements, registre des incidents de confidentialité et responsable désigné (Community) — capture 3 -
Loi 25 Québec — registre des traitements, registre des incidents de confidentialité et responsable désigné (Community) — capture 4 -
Loi 25 Québec — registre des traitements, registre des incidents de confidentialité et responsable désigné (Community) — capture 5
Édition gratuite · Odoo 20 Community
Loi 25 — le registre des traitements,
celui des incidents, et la personne désignée
La Loi 25 demande deux choses tenues par écrit et une personne désignée. Les trois existent déjà chez vous — dans un document Word, un fil de courriels et une phrase que tout le monde croit vraie.
Ce qui coince aujourd'hui
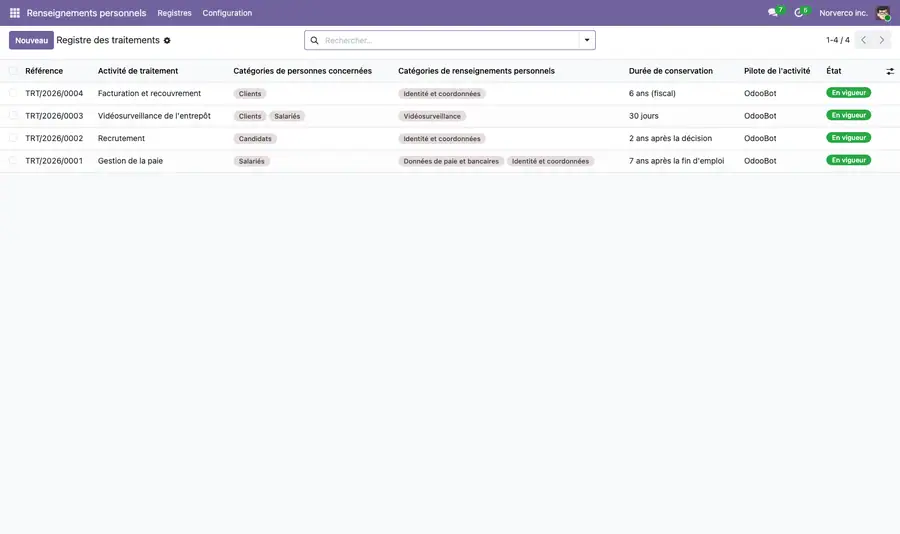
Le registre des traitements est un tableau Word que personne n'a rouvert depuis sa rédaction. Il ne dit ni qui reçoit les renseignements, ni combien de temps on les garde, ni sur quoi on se fonde pour les traiter.
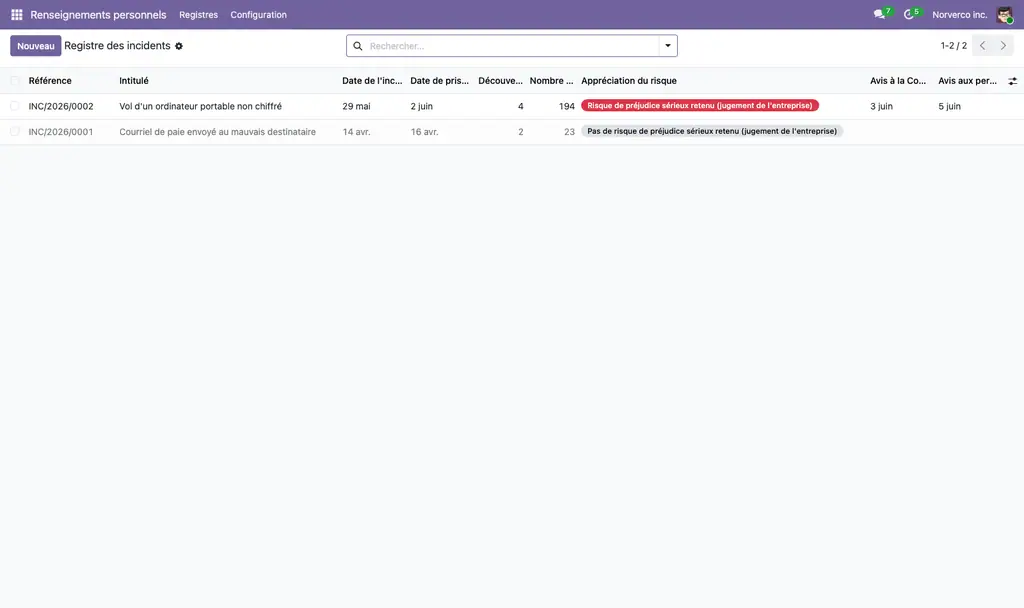
Le registre des incidents, lui, n'existe pas. Quand il en arrive un, on l'apprend par courriel, on en parle, et on ne consigne rien — surtout pas ceux qui ne présentent aucun risque de préjudice sérieux, qui doivent pourtant tous y figurer.
La date de l'incident et la date où vous l'avez appris ne sont pas la même date
C'est la prise de connaissance qui fait courir la conservation et les obligations d'avis, pas l'incident. Un fichier exposé le 3 mars et découvert le 19 avril n'ouvre pas les mêmes délais qu'un incident découvert le jour même.
Les deux dates sont donc des champs distincts, et le module refuse qu'une prise de connaissance précède son incident. Les sept éléments exigés sont sept champs, pas un champ « description » où l'on met tout.
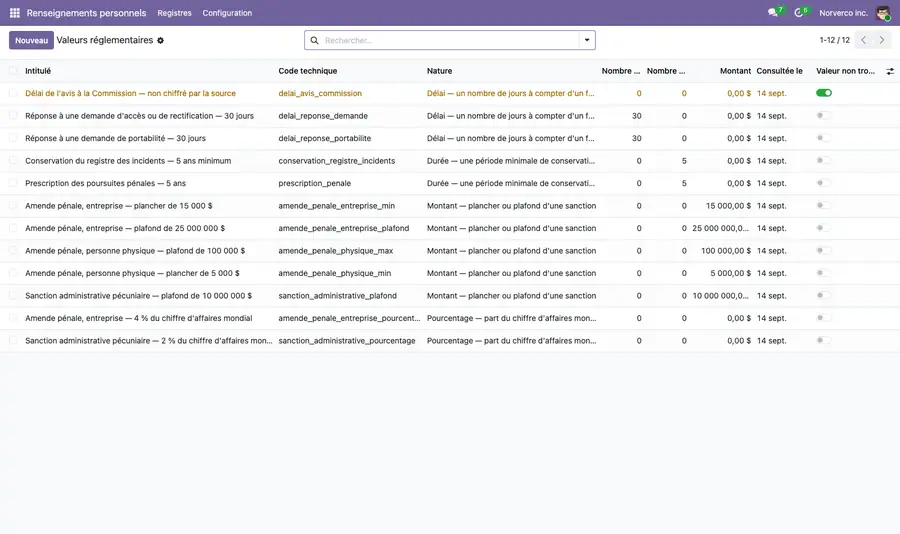
Un délai n'est pas livré : celui de l'avis à la Commission. La source emploie « s'empresser » et ne chiffre rien. Le module n'invente donc aucune échéance pour cet avis — il écrit ce qui a été cherché, et laisse le champ vide.
Le responsable, et ce que le module dit à voix haute
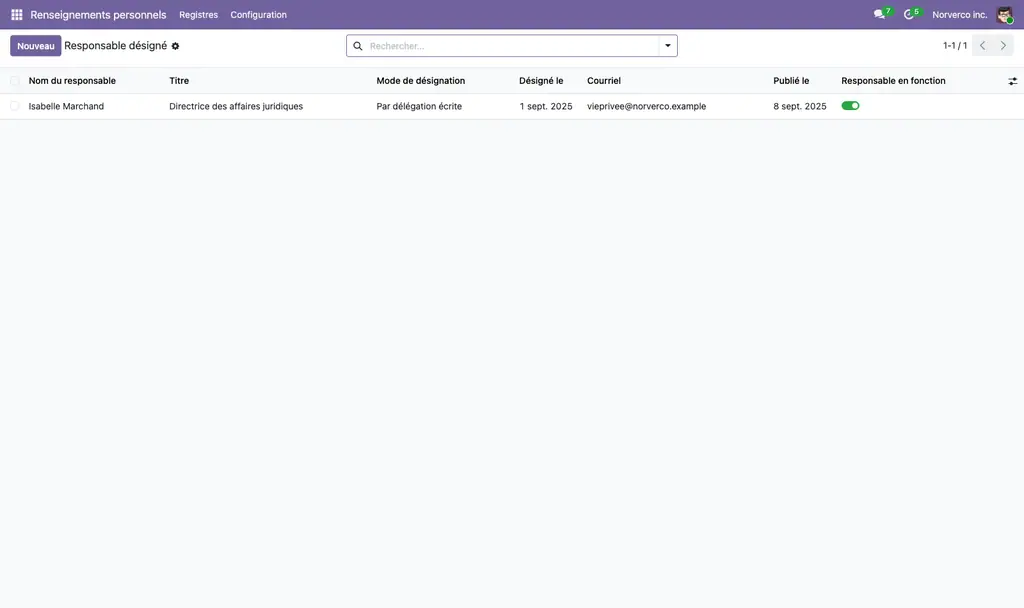
À défaut de délégation écrite, la fonction revient par défaut à la personne ayant la plus haute autorité. Le module refuse une délégation dont l'écrit n'est ni joint ni décrit — c'est ce que la loi exige, et une case cochée ne vaut pas un écrit.
Le titre et les coordonnées se publient sur le site Web ou par tout autre moyen approprié. Et le module écrit à l'écran, en toutes lettres, que la Commission n'a pas à être informée de cette désignation — une croyance répandue qui fait perdre du temps à tout le monde.
Un journal qu'on ne peut pas réécrire
Le journal d'événements refuse l'écriture et la suppression à tout le monde, responsable compris. Un registre d'incidents qu'on peut antidater prouve exactement le contraire de ce qu'on voulait montrer.
Les sanctions sont livrées en données, datées et sourcées : 2 % du chiffre d'affaires mondial plafonnés à 10 M$ pour la sanction administrative, de 15 000 $ à 25 M$ ou 4 % du chiffre d'affaires mondial pour l'amende pénale d'une entreprise, prescription à cinq ans.
Le parcours, en trois secondes et demie
Les écrans
Le module constate, il ne conclut pas
Il dit qu'un incident n'a pas d'appréciation du risque, qu'une délégation n'a pas d'écrit, qu'un traitement n'a pas de durée de conservation.
Il ne dit jamais que le risque est sérieux, ni que l'entreprise est en défaut. L'appréciation est un acte de la personne désignée ; le module lui donne un endroit où l'écrire et une trace de ce sur quoi elle s'est fondée.
Édition gratuite et édition complète
| Gratuite ce module | Complète dyo_loi25_qc | |
|---|---|---|
| Registre des activités de traitement | oui | oui |
| Registre des incidents — les sept éléments | oui | oui |
| Responsable désigné et délégation écrite | oui | oui |
| Journal inaltérable | oui | oui |
| Valeurs réglementaires datées et sourcées | oui | oui |
| Évaluations des facteurs relatifs à la vie privée | — | oui |
| Demandes d'accès, de rectification et de portabilité | — | oui |
| Avis d'incident — refusé s'il manque un élément | — | oui |
| Plancher de conservation à cinq ans, opposé à la suppression | — | oui |
| Alerte d'échéance des demandes | — | oui |
Gratuit veut dire gratuit : aucune limite de durée, aucun plafond de traitements ni d'incidents, aucun bandeau publicitaire. Ce n'est pas une période d'essai.
Ce que le module ne fait pas
Il ne dépose rien auprès de la Commission d'accès à l'information, et il ne saurait pas le faire : aucune interface de dépôt n'est publiée.
Le délai de l'avis à la Commission n'est pas chiffré par la source consultée le 14 septembre 2026. Le module ne calcule donc aucune échéance pour cet avis, et le dit à l'écran plutôt que de poser un nombre plausible.
En bref
| Nom technique | dyo_loi25_qc_lite |
| Version | 20.0.1.0.0 |
| Licence | LGPL-3 (GNU Lesser General Public License v3) |
| Prix | GRATUIT |
| Version d'Odoo | 20.0 Community |
| Dépendances | base, mail |
| Sources | Loi 25 · Commission d'accès à l'information du Québec — relevées le 14/09/2026 |
| Tests | 77 tests automatisés sur base Odoo 20 neuve |
| Support | welcome@dyonysos.fr |
What this app does not do
- Il ne dépose rien auprès de la Commission d'accès à l'information, et il ne saurait pas le faire : aucune interface de dépôt n'est publiée .
- Le délai de l'avis à la Commission n'est pas chiffré par la source consultée le 14 septembre 2026. Le module ne calcule donc aucune échéance pour cet avis, et le dit à l'écran plutôt que de poser un nombre plausible.
Store apps required
None.
Odoo Community modules used
basemail
Apps that complement it
| Series | Version | Status | Published on |
|---|---|---|---|
| 20.0 | 20.0.1.0.0 | Available | 02/10/2026 |
| 19.0 | 19.0.1.0.0 | Available |
Listing generated from the publisher's code (private repository, branch 20.0): the source code is not published.
Automatic store check (separate from the publisher's), applied to all apps. Conforme.
| Check | Result | Effect if absent |
|---|---|---|
| Manifeste lisible sans exécution | conforme | bloquant |
| Licence reconnue (LGPL-3) | conforme | bloquant |
| Aucune dépendance vers Odoo Enterprise | conforme | bloquant |
| Aucun import de code Enterprise | conforme | bloquant |
| Aucun en-tête de licence Enterprise | conforme | bloquant |
| Icône static/description/icon.png | conforme | déclasse |
| Description (static/description/index.html ou README) | conforme | déclasse |
| Tests automatisés (tests/test_*.py) | conforme | déclasse |
| Traduction française (i18n/fr.po) | conforme | info |
| Section « Ce que le module ne fait pas » | conforme | info |
| Titre de 70 caractères au plus (118 actuellement) | absent | info |
| Résumé en français | absent | info |
Guide utilisateur — Loi 25 Québec, socle lite
Ce guide concerne les registres internes de l'entreprise dans Odoo 19. Non éprouvé en production.
1. Désigner le responsable et donner les accès
Le groupe Loi 25 : Consultation et déclaration d'incident consulte les registres et peut créer un incident. Le groupe Loi 25 : Responsable de la protection des renseignements personnels tient les traitements, apprécie le risque et entretient le paramétrage. Sélectionner la société concernée. Le premier groupe lit aussi le registre des incidents : attribuer cet accès en connaissance du contenu, sans supposer une confidentialité incident par incident.
Dans Renseignements personnels → Configuration → Responsable désigné, saisir nom, titre, coordonnées et date de désignation. Documenter le mode de désignation. En cas de délégation, préciser délégant, portée et écrit. Renseigner le moyen, l'adresse et la date de publication après publication effective hors du module. Le module conserve ces déclarations ; il ne publie ni ne vérifie la page Web. Lors d'un remplacement, conserver le dossier historique et retirer son statut de responsable en fonction.
2. Décrire les traitements
Créer les catégories utiles dans Configuration → Catégories de renseignements et Catégories de personnes. Dans Registres → Activités de traitement, saisir :
- une activité identifiable et sa finalité concrète ;
- les catégories de renseignements et de personnes, les destinataires internes et externes, ainsi que les communications hors Québec connues ;
- la durée de conservation et sa justification, la base juridique et les mesures de sécurité ;
- le responsable désigné, le pilote de l'activité et la date de revue.
La durée de conservation est du texte libre : l'exemple d'une autre activité n'est pas une durée réglementaire applicable à la vôtre. Mettre en vigueur change l'état du dossier interne ; Arrêter l'activité consigne l'arrêt. Ce sont des actions de tenue du registre, pas des autorisations de traitement.
3. Consigner un incident
Dans Registres → Incidents de confidentialité, saisir l'intitulé, les circonstances et la nature. Distinguer la date ou période de l'incident de celle où l'entreprise en a pris connaissance. Décrire les renseignements visés ; si c'est impossible, remplir la raison prévue à cet effet.
Indiquer le nombre de personnes et préciser s'il est approximatif. Le champ « Nombre inconnu à ce jour » sert à suivre une investigation incomplète ; il ne dispense pas de compléter l'estimation attendue dans le registre. Rattacher les traitements concernés quand ils sont connus.
Le responsable complète Appréciation du risque et Éléments menant à cette appréciation. Toute appréciation retenue ou écartée doit être motivée ; une fiche non appréciée ne signifie pas un risque faible. Le module journalise le changement, mais ne choisit pas le niveau de risque à votre place.
4. Tenir à jour les mesures et les avis
Saisir les mesures prises, puis les dates et références des avis réellement transmis à la Commission et aux personnes. Si un avis public est utilisé, documenter sa date et le motif proposé par la fiche. Ne pas remplacer un avis individuel par une simple publication sans examen des conditions applicables.
Le lite ne produit ni courrier ni envoi. Le délai d'avis à la CAI est laissé non chiffré dans les données : aucune échéance automatique ne permet d'attendre. Utiliser les instructions et le formulaire officiels en vigueur.
5. Journal et conservation
Relire Registres → Journal d'événements et les journaux accessibles depuis les fiches. Le registre d'incidents doit rester à jour. La donnée livrée indique un minimum de cinq ans depuis la prise de connaissance, et non depuis l'incident. La sauvegarde et la conservation restent à organiser ; le lite n'apporte pas la garde de suppression et les rappels du premium. Archiver une fiche n'est pas la détruire ni la faire sortir de toutes les obligations de conservation.
6. Ce que le premium ajoute
Le guide premium décrit les demandes d'accès, de rectification et de portabilité, les ÉFVP, les textes d'avis, les rappels et le suivi de conservation. Les questionnaires sont des aides de travail ; les extraits produits ne sont pas le formulaire officiel de la CAI. Même avec le premium, aucune transmission n'est effectuée par ces boutons.
Sources et réserves
Consultées le 27/09/2026 : CAI — entreprises privées, incidents et registre, droits et champ d'application. Le formulaire officiel a été repéré à cette date ; son contenu n'a pas fait l'objet d'une correspondance complète avec les champs. Aucune valeur nouvelle n'est introduite dans le code.
Reviews from signed-in customers. One rated review per customer; the publisher can reply. Sign in to leave a review.
- Publisher
- DYONYSOS
- contact@omnifloo.com
- Omnifloo customers
- Support included with your plan: help centre.